
Fiche publique sourcée
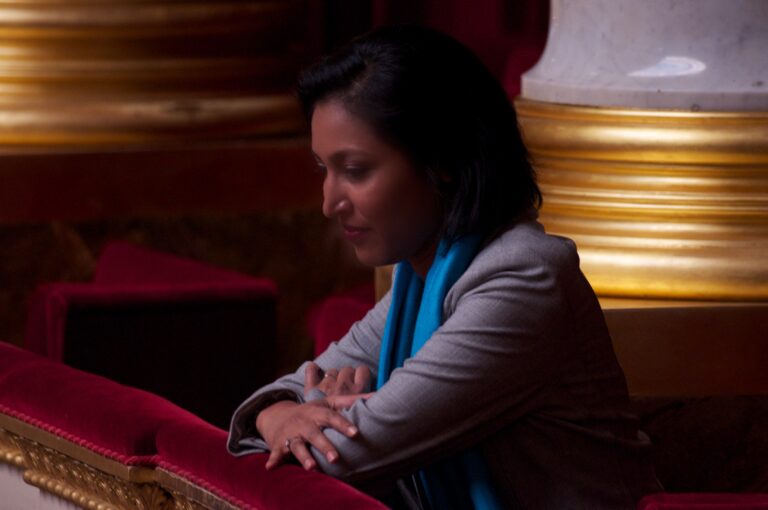
Corinne Narassiguin
Conseiller municipal — Aubervilliers
Département : Seine-Saint-Denis (93)
Profession libérale
 repertoiredeselus.fr
Informations documentées et datées
Repères biographiques et professionnels
Biographie issue de Wikipédia
Corinne Narassiguin, née le 7 mars 1975 au Port, sur l'île de La Réunion, est une femme politique française, membre du Parti socialiste et sénatrice de la Seine-Saint-Denis depuis 2023. Ancienne députée de la première circonscription des Français établis hors de France de 2012 à 2013, elle est porte-parole de son parti d'avril 2014 à juin 2017, puis à partir d'avril 2018, secrétaire nationale à la coordination et aux moyens. Depuis octobre 2023, elle siège au Sénat à la suite de son élection comme tête de liste en Seine-Saint-Denis.
Contributeurs de Wikipédia — CC BY-SA 4.0 — extrait en texte brut, sans mise en forme — Vérifié le 24 septembre 2026Fiche officielle Sénat
Consulter la référenceIdentifiant confirméVérifié le 28 septembre 2026Identifiant Wikidata
Q2997360Identifiant confirméVérifié le 28 septembre 2026Article Wikipédia en français
Corinne_NarassiguinSource collaborative confirméeVérifié le 28 septembre 2026Comptes professionnels publiés
Sources et conditions de réutilisation (6)
- Introduction de l’article « Corinne Narassiguin » — révision 238566943 — Wikipédia, l’encyclopédie libre CC BY-SA 4.0 Consulter
- Vote solennel loi mariage 23042013 01.jpg — Wikimedia Commons CC BY-SA 3.0 Consulter
- Sénateurs, mandats, groupes, commissions, délégations et organismes — Sénat Licence Ouverte 2.0 Consulter
- Correspondances Wikidata par identifiant Sénat P1808 — Wikimedia Foundation CC0 1.0 Consulter
- Article Wikipédia correspondant à Corinne Narassiguin — Wikipédia, l’encyclopédie libre CC BY-SA 4.0 Consulter
- Notice institutionnelle de Mme Corinne NARASSIGUIN — Sénat Licence non spécifiée pour la notice HTML Consulter
Situation et parcours politiques
Situation politique actuelle
Appartenance actuelle
Source officielleVoir la sourceAppartenance actuelle
Source officielleVoir la sourceÉtiquette au moment de l’élection
Aubervilliers
Source officielleVoir la sourceSeine-Saint-Denis
Source officielleVoir la sourceÉlections
Parcours et résultats électoraux
Date du scrutin : 24 septembre 2023 · Tour : 1 · Statut : Élu à ce tour
- La gauche et les écologistes rassemblés pour la Seine-Saint-Denis — 22,85 % des suffrages exprimés
- Au service des maires et des élus locaux — 21,10 % des suffrages exprimés
- RASSEMBLEMENT POUR NOS VILLES — 18,28 % des suffrages exprimés
Source : Ministère de l'intérieur.
Source institutionnelle officielle
Sénat
Commissions, délégations et organismes en cours
Voir les appartenances et fonctions sénatoriales terminées (17)
Activité parlementaire
Synthèse documentaire calculée à partir d’actes officiels nominatifs. Ces volumes ne mesurent ni la qualité du travail ni une orientation politique.
Période des actes rattachés : du 4 octobre 2023 au 22 juillet 2026. Cette borne décrit les actes présents, pas la complétude de tout l’intervalle.
2 484 acte(s) correspondant aux filtres — page 77 sur 125. Les actes documentés restent consultables par pages de 20 avec leurs sources officielles.
Amendement 1 — Parité dans les fonctions électives et exécutives du bloc communal
Référence : 1
Acte observé : Cosignataire
État officiel : Adopté
Cet amendement du groupe socialiste, écologiste et républicain vise à proroger le système dérogatoire relatif à l’effectif des conseils municipaux des communes nouvelles jusqu'au second renouvellement général. En vertu de cet amendement, la règle selon laquelle le conseil municipal comporte un nombre de membres égal à l'effectif légal des communes appartenant à la strate démographique immédiatement supérieure ne s'appliquerait plus seulement entre le premier et deuxième renouvellement mais entre le premier et le troisième renouvellement. Ainsi ce n'est qu'au terme de deux mandats pleins que la commune nouvelle entrerait dans le droit commun. Une période de transition plus longue permettrait de rendre plus attractif le dispositif des communes nouvelles en offrant les conditions d'une meilleure représentation des communes déléguées au sein du conseil municipal.
Amendement 33 — Résilience des infrastructures critiques et renforcement de la cybersécurité
Référence : 33
Acte observé : Cosignataire
État officiel : Rejeté
Le texte prévoit que les entités doivent notifier à l'ANSSI "tout incident ayant un impact important sur la fourniture de leurs services". Les travaux de la commission ont permis, à juste titre, de préciser la notion d'incident important dans l'esprit de la directive NIS2. Comme souligné par la Commission supérieure du numérique et des postes (CSNP) dans son avis rendu le 3 octobre 2024, il n'est cependant pas opportun de lier la notion d'incident à l'importance de son impact : il n’est pas rare en effet qu’une cyberattaque ne soit pas immédiatement identifiée et que l’ampleur de son impact, important ou pas, puisse parfois être difficilement évaluable. Par ailleurs, cette notion est sujette à interprétation et ne sera pas forcément perçue de la même manière selon les entités. Cette notion d'incident important est centrale dans la directive et doit pouvoir s'apprécier selon des éléments objectifs pour guider aux mieux les entités concernées. L'amendement du groupe SER propose donc d'ut
Amendement 29 — Résilience des infrastructures critiques et renforcement de la cybersécurité
Référence : 29
Acte observé : Cosignataire
État officiel : Retiré
Le projet de loi ne prévoit pas de date limite de mise en conformité. Il ne prévoit pas non plus de date pour l'application des contrôles et donc des sanctions potentielles. L’ANSSI a d'ailleurs indiqué qu'elle laisserait le temps aux entités de se mettre en conformité avant d’engager les procédures de contrôle et de sanction. La mise en œuvre de la directive NIS2 doit permettre une certaine souplesse dans son application pour permettre aux entités nouvellement concernées d'organiser leur montée en compétences et de renforcer progressivement leurs dispositifs de sécurité, sans risquer des pénalités immédiates.Cette souplesse sur le calendrier permettra ainsi aux collectivités de s'organiser et d’éviter le recours systématique à des prestataires extérieurs spécialisés et les coûts induits. Pour améliorer la lisibilité des acteurs concernées sur la mise en œuvre des exigences, l'amendement du groupe SER propose que le décret d'application prévu à l'article 30, fixe un calendrier d'applic
Amendement 36 — Résilience des infrastructures critiques et renforcement de la cybersécurité
Référence : 36
Acte observé : Cosignataire
État officiel : Adopté
L'amendement du groupe SER propose que la stratégie nationale de cybersécurité donne les orientations en matière de souveraineté numérique favorisant ainsi le recours à des infrastructures et solutions françaises ou européennes souveraines. L'ambition de l'Union européenne de supprimer toute dépendance à l’égard des systèmes non européens d'ici 2030 semble devoir être réaffirmée au titre des priorités de notre stratégie nationale en matière de cybersécurité.
Amendement 44 — Résilience des infrastructures critiques et renforcement de la cybersécurité
Référence : 44
Acte observé : Cosignataire
État officiel : Rejeté
Cet amendement propose d’intégrer le risque cyber dans le document unique d'évaluation des risques professionnels (DUERP) afin de favoriser l'acclimatation des chefs d’entreprises et des salariés à ceux-ci, ainsi que l’engagement général des entreprises sur ces questions.
Amendement 40 — Résilience des infrastructures critiques et renforcement de la cybersécurité
Référence : 40
Acte observé : Cosignataire
État officiel : Adopté
L’article 20 prévoit une obligation pour les offices et bureaux d’enregistrement de conservation des données relatives à l’enregistrement des noms de domaine sans prévoir aucune période minimale de conservation. Cette obligation demeurerait donc valable uniquement tant que le nom de domaine est utilisé. Il en résulte un risque majeur de fraude au bénéfice des délinquants numériques pouvant utiliser un nom de domaine simplement l’espace de quelques jours, puis d’en utiliser un autre, en renouvelant ce processus indéfiniment sans que l’on soit en mesure de procéder rapidement à leur identification. Pour prévenir les risques de fraude et permettre l’identification des délinquants numériques, l’amendement du groupe SER, déposé en lien avec la Société Civile des Producteurs Phonographiques, propose que l’obligation de conservation des données soit maintenue pendant une durée d’un an à compter de la cessation de l’utilisation du nom de domaine.
Amendement 34 — Résilience des infrastructures critiques et renforcement de la cybersécurité
Référence : 34
Acte observé : Cosignataire
État officiel : Adopté
La mise en œuvre de la directive NIS2 pose des défis majeurs et notamment le risque de saturation des ressources expertes et le coût financier. Les exigences accrues en cybersécurité risquent de peser lourdement particulièrement pour les nouvelles entités concernées : le coût de mise en conformité est estimé à 2 milliards d’euros, dont 1,3 milliard pour les entreprises de taille moyenne et à 690 millions d’euros par an pour les collectivités (hors coût des recrutements rendus nécessaires). Comme souligné par la Commission supérieure du numérique des postes (CSNP), certaines des entités nouvellement soumises aux dispositions de la directive sont moins dotées en ressources humaines, techniques et financières. Et au-delà des coûts, certains territoires ne disposent tout simplement pas des ressources humaines ou de prestataires compétents en matière de cybersécurité pour accompagner les nouvelles entités essentielles ou importantes au sens de la directive NIS 2. L'amendement du groupe SER
Amendement 48 — Résilience des infrastructures critiques et renforcement de la cybersécurité
Référence : 48
Acte observé : Cosignataire
État officiel : Rejeté
Lorsqu'elle a connaissance d'une menace susceptible de porter atteinte à la sécurité des systèmes d'information, l'ANSSI peut prescrire les mesures nécessaires, notamment pour éviter un incident ou y remédier, ainsi que les délais pour mettre en œuvre ces mesures et en rendre compte. Conformément à l'esprit de l'article 21 de la directive NIS2, cet amendement, déposé en lien avec la FedeRez, propose de préciser que les mesures prises sont adaptées et proportionnées.
Amendement 32 — Résilience des infrastructures critiques et renforcement de la cybersécurité
Référence : 32
Acte observé : Cosignataire
État officiel : Rejeté
L’article 28 prévoit des sanctions lorsqu’une entité fait obstacle aux demandes d’informations de l’ANSSI, ou en cas de fourniture de renseignements incomplets. La situation inhérente à une crise cyber ne permet pas toujours à une entité de fournir l’ensemble des informations requises dans les délais impartis, sans pour autant que sa bonne foi ne puisse être remise en cause. Cet amendement propose par conséquent de reproduire une disposition issue de l’article 33 du RGPD sur la transmission progressive des informations en fonction de la disponibilité de celles-ci. Il propose également, dans un objectif d'égalité de traitement, d'étendre la dispense d'application prévue pour les administrations de l’État aux collectivités territoriales.
Amendement 47 — Résilience des infrastructures critiques et renforcement de la cybersécurité
Référence : 47
Acte observé : Cosignataire
État officiel : Rejeté
L’article 14 prévoit les mesures techniques, opérationnelles et organisationnelles appropriées et proportionnées à prendre pour gérer les risques qui menacent la sécurité des réseaux et des systèmes d'information. Cet amendement, déposé en lien avec la FedeRez propose, selon les termes de l'article 21 de la directive NIS2, de préciser les critères d'évaluation de la proportionnalité des mesures en ajoutant qu'il sera tenu compte du degré d’exposition de l’entité aux risques, de sa taille et de la probabilité de survenance d’incidents et de leur gravité, y compris leurs conséquences sociétales et économiques.
Amendement 28 — Résilience des infrastructures critiques et renforcement de la cybersécurité
Référence : 28
Acte observé : Cosignataire
État officiel : Tombé
Cet amendement propose de conserver, comme prévu dans le projet de loi initial, la possibilité pour l'ANSSI de décider de ne pas faire supporter le coût des audits réalisés notamment considérant la taille, les ressources et les efforts réalisés par l'entité contrôlée, même en cas de manquement aux obligations et prescriptions édictées. Cela permet à l'ANSSI de garder une souplesse dans le contrôle de l'application des nouvelles exigences de cybersécurité.
Amendement 35 — Résilience des infrastructures critiques et renforcement de la cybersécurité
Référence : 35
Acte observé : Cosignataire
État officiel : Rejeté
Le Sénat a préconisé à de multiples occasions la nécessité de mettre en place un accompagnement financier, sous forme de crédit d'impôt, pour accompagner la transformation numérique des petites et moyennes entreprises. Les TPE et PME françaises accusent déjà un retard certain en matière de numérisation, notamment en raison de l’absence de politique publique claire spécifiquement dédiée à leur modernisation. Dans le rapport de 2021 de la délégation aux entreprises relatif à la cybersécurité des entreprises, les auteurs, Rémi CARDON et Sébastien MEURANT, pointaient déjà le coût financier que représentait le virage numérique, surtout pour les plus petites entreprises. Les auteurs du rapport avaient en effet identifié le risque qu'elles aient une bonne connaissance de leurs insuffisances, grâce aux diagnostics, tout en ne disposant pas des moyens financiers d’y remédier. Le volet financier du renforcement de la cybersécurité des petites entreprises ne doit plus rester un angle mort de cett
Amendement 37 — Résilience des infrastructures critiques et renforcement de la cybersécurité
Référence : 37
Acte observé : Cosignataire
État officiel : Adopté
Les travaux en commission ont permis de préciser qu'un décret déterminera les conditions d'élaboration, de modification et de publication du référentiel d'exigences techniques et organisationnelles afin qu'il soit adapté aux différentes entités en fonction de leur degré d'exposition aux risques, de leur taille, de la probabilité de survenance d'incidents et de leur gravité, y compris leurs conséquences économiques et sociales. L'amendement du groupe SER propose que ce décret indique les modalités de concertation des entités concernées et des associations d'élus.
Amendement 30 — Résilience des infrastructures critiques et renforcement de la cybersécurité
Référence : 30
Acte observé : Cosignataire
État officiel : Rejeté
L’article 3 de la directive NIS2 prévoit une application du texte aux entités essentielles qui dépassent les plafonds prévus au paragraphe 1 de l’article 2 de l’annexe de la recommandation 2003/361/CE de la Commission européenne, soit celles dont l’effectif est d’au moins 250 personnes et dont le chiffre d’affaires excède 50 millions d’euros ou dont le total du bilan excède 43 millions d’euros. Il ressort de la lecture de ces dispositions que le critère relatif à la taille de l’effectif et celui relatif au chiffre d’affaires/au bilan sont cumulatifs et non alternatifs. Cet amendement propose de se conformer au champ exact prévu par la directive NIS2.
Amendement 31 — Résilience des infrastructures critiques et renforcement de la cybersécurité
Référence : 31
Acte observé : Cosignataire
État officiel : Rejeté
L’article 3 de la directive NIS2 prévoit une application du texte aux entités importantes qui dépassent les plafonds prévus au paragraphe 1 de l’article 2 de l’annexe de la recommandation 2003/361/CE de la Commission européenne, soit celles dont l’effectif est d’au moins 250 personnes et dont le chiffre d’affaires excède 50 millions d’euros ou dont le total du bilan excède 43 millions d’euros. Il ressort de la lecture de ces dispositions que le critère relatif à la taille de l’effectif et celui relatif au chiffre d’affaires/au bilan sont cumulatifs et non alternatifs. Cet amendement propose de se conformer au champ exact prévu par la directive NIS2.
Amendement 39 — Résilience des infrastructures critiques et renforcement de la cybersécurité
Référence : 39
Acte observé : Cosignataire
État officiel : Rejeté
La cybersécurité constitue un enjeu majeur pour les collectivités locales, dans un contexte de transformation numérique profonde et de recrudescence des menaces cyber. D'après l'étude sur la maturité des collectivités en matière de cybersécurité réalisée par le GIP ACYMA en 2024[1], une collectivité sur dix déclare avoir été victime d’une ou de plusieurs cyberattaques[2] au cours des 12 derniers mois. Ces attaques, en constante augmentation, sont loin d’être anodines : elles ont provoqué une interruption d’activité et de service pour plus d’un tiers des communes touchées et une destruction ou un vol de données pour un quart d’entre elles[3]. À La Rochelle par exemple, une cyberattaque subie entre Noël et le jour de l’an 2021 a directement causé l’interruption de plusieurs services publics locaux et notamment le service d’état civil, le service des cimetières ou encore le service de gestion des parkings. Même si les collectivités prennent de plus en plus conscience du risque cyber, elle
Amendement 43 — Résilience des infrastructures critiques et renforcement de la cybersécurité
Référence : 43
Acte observé : Cosignataire
État officiel : Rejeté
Véritable vecteur de développement d'une culture cyber de proximité, auprès des PME/TPE comme des collectivités locales, les CSIRT peuvent jouer un rôle important dans l'accompagnement. L'amendement du groupe SER propose que le gouvernement clarifie le rôle joué par les CSIRT territoriaux, leur répartition sur le territoire, en hexagone comme en Outre-mer, et leur financement.
Amendement 45 — Résilience des infrastructures critiques et renforcement de la cybersécurité
Référence : 45
Acte observé : Cosignataire
Amendement 26 — Résilience des infrastructures critiques et renforcement de la cybersécurité
Référence : 26
Acte observé : Cosignataire
État officiel : Rejeté
Le projet de loi relatif à la résilience des infrastructure critiques et au renforcement de la cybersécurité modifie l’article L. 1332-6 du code de la défense dans une nouvelle rédaction qui prévoit l'élargissement du champ des enquêtes administratives de sécurité aux accès à distance aux Point d’Importance Vitale (PIV), ainsi qu'aux Systèmes d’Information d’Importance Vitale (SIIV), conformément à la directive européenne REC (art. 14). L’article L.1332-6 dispose précisément qu’en cas de suspicion, avant d’accorder une autorisation d’accès physique ou à distance à ses PIV et SIIV, l’Opérateur d’Importance Vitale (OIV) peut demander l’avis de l’autorité administrative compétente dans les conditions prévues par l’article L. 114-1 du CSI, selon les modalités fixées par décret en conseil d’État. Le présent amendement du Groupe SER du Sénat prévoit d’assortir le décret en Conseil d’État d’un avis de la CNIL. Cet avis est d’autant plus justifié que cette nouvelle disposition intéresse les ac
Amendement 25 — Résilience des infrastructures critiques et renforcement de la cybersécurité
Référence : 25
Acte observé : Cosignataire
État officiel : Rejeté
Afin de prendre en considération les observations émises par le rapporteur au stade de l’examen du texte en commission, le présent amendement du groupe SER prévoit que la notification à l'opérateur de l'intention de le désigner opérateur d’importance vitale (OIV) doit être l'occasion d'une consultation de l'opérateur concerné par l'autorité administrative (ministre coordonnateur ou préfet de département selon le cas) et non d’une concertation avec cette dernière. Le rapporteur a raison de souligner que la procédure de notification ne doit pas être retardée inutilement ou de manière disproportionnée. Cependant, le principe de cette consultation étant déjà prévu dans la partie règlementaire du code de la défense, le présent amendement du groupe SER envisage de le consacrer dans la loi en raison des implications que la désignation d’OIV entraîne. La consultation préalable est d’autant plus déterminante qu’elle permettra de prendre en considération l’examen de plusieurs facteurs : taille d
Mandats en cours
Élus municipaux et maires
En coursConseiller municipal
Aubervilliers
Mandat depuis le 22 mars 2026
- Conseiller municipal
Mairie - Aubervilliers
2 rue de la Commune-de-Paris
93300 Aubervilliers
Sénateurs
En coursSénateur
Seine-Saint-Denis
Mandat depuis le 2 octobre 2023
- Sénateur
Indemnité estimée — Sénateur7 637,39 € / mois
Indemnité réglementaire estimée — brut Indemnité parlementaire brute de référence Montant brut mensuel de référence publié par le Sénat ; les indemnités spéciales de fonction, frais et avantages ne sont pas inclus.Sénat
15 rue de Vaugirard
75291 Paris Cedex 06
Indemnités estimées et documentées
Total théorique avant écrêtement : 7 637,39 € / mois91 648,68 € / an
Cumul connu (partiel)
Cette estimation repose au moins en partie sur des plafonds réglementaires. Les montants réellement votés ou perçus peuvent être inférieurs.
Le cumul est partiel : un ou plusieurs mandats ne disposent d’aucun montant documenté ou estimable.
Historique des mandats
Afficher 4 événement(s)
- Groupe Socialiste, Écologiste et Républicain
Groupe politique ou parlementaire
- Sénateurs n'appartenant à aucun groupe
Groupe politique ou parlementaire
- Liste divers gauche
Nuance électorale officielle
- Parti socialiste
Nuance électorale officielle